Arkitektur
Funksjonell arkitektur
Active Directory, IAM, Entra ID.
Group Policy for konfigurasjon av IT-utstyr.
Intune Policy for konfigurasjon av IT-utstyr.
Filservere for lagring onprem.
Microsoft 365 inkluderer skytjenester som lagring, e-post, og andre kommunikasjonsverktøy.
Software Center for leveranse av programvare.
VPN for å gi tilgang til beskyttede, og interne nettverksressurser.
Remote Desktop for å gi brukeren en virtuell arbeidsflate med den programvaren de bruker til daglig.
Backup – Veeam (Virtual Machines, Microsoft 365), Spectrum Protect for filservere.
Canvas LMS – Learning Management System Leveres av Instructure.
Panopto VMS – Video Management System leveres av Sikt.
Pureservice – Support, Ticket Management, Asset Management, og Rapporter. Onprem system levert av Pureservice.
Selvbetjeningsportal – Endre passord, PIN, og bestilling av fysisk adgangskort.
Sikkerhetsarkitektur
VLAN segmentering
Brannmur (Cisco FirePower)
Tilgangsstyring via grupper – IAM/AD/Entra ID
MFA
VPN
Microsoft 365 Defender
Microsoft Threat Intelligence
Microsoft Attack Simulation Training.
Sikkerhetskopiering
Det blir tatt daglig sikkerhetskopi av brukerdata, og servere. Det kan gå lengre tid mellom sikkerhetskopier dersom det lagres mer data enn normalt i løpet av døgnet. I tillegg har vi Shadow Copy (Onprem), og version history (OneDrive) som gjør brukerne i stand til å gjenopprette nylige endringer selv.
Til Microsoft filservere (Onprem) benyttes IBM Spectrum Protect. Vi kan gjenopprette 2 versjoner av filer fra denne tjenesten.
Til brukerdata i Microsoft 365 (OneDrive, Sharepoint, Exchange, Teams) benyttes Veeam Backup for Microsoft 365. Backup blir tatt basert på medlemmer i lisensgrupper. Vi kan gjenopprette versjoner tilbake i tid via denne tjenesten.
For virtuelle maskiner benyttes Veeam Backup & Replication. Verifisering av Backuper utføres ved stikkprøver i form av gjenoppretting av filer, og ved oppstart av hele virtuelle maskiner. Normal retention for de fleste servere er 45 restore points.
Det blir tatt daglig sikkerhetskopiering av fysiske domenekontrollere med Veeam Backup & Replication.
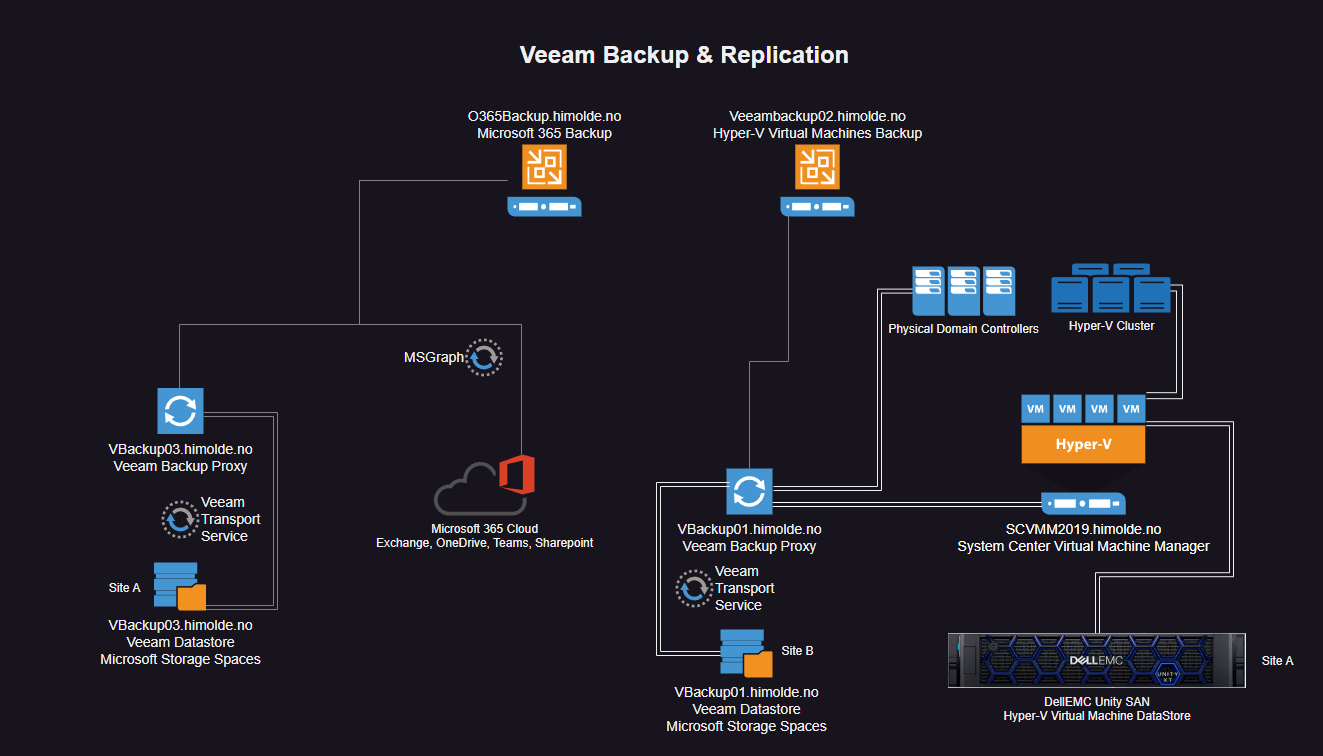
Produksjonsservere på Hyper-V Virtual Machine Cluster
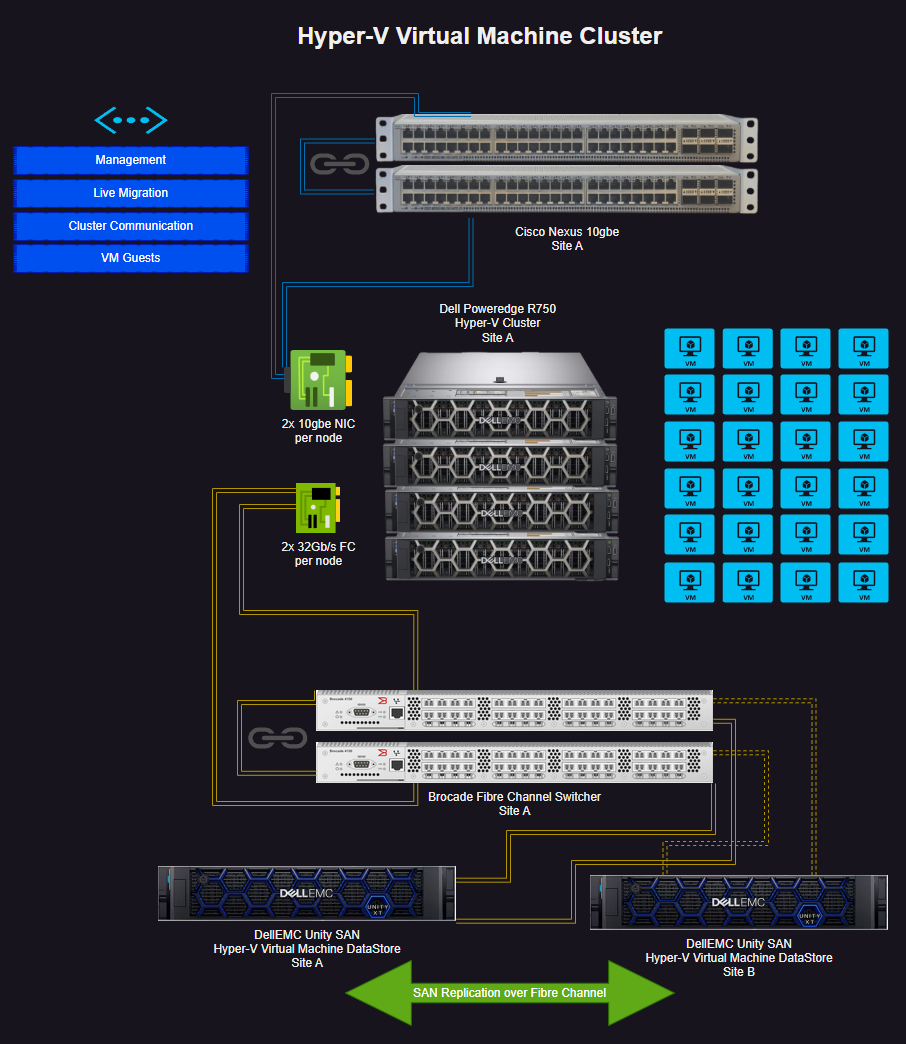
Til produksjon benyttes hovedsaklig virtuelle maskiner på Microsoft Hyper-V Cluster. Disse styres via managementverktøyet System Center Virtual Machine Manager som er installert som en VM på clusteret. Clusteret består av 4 stykk Dell Poweredge R7xx noder. Disse nodene er redundante på strøm, nettverk, og Fibre Channel lagringsinterface. De er konfigurert for å tåle utfall av en nettverksswitch, eller node. Ved utfall av en switch vil hastigheten reduseres fra 20gbit til 10gbit. Ved utfall av en clusternode vil gjenværende clusternoder ta over de virtuelle maskinene som kjørte på den utilgjengelige noden. Dette bestemmes via en Quorum disk, og Cluster Heartbeats. Så langt det er mulig vil clusteret gjøre dette ved overtakelse av minnefilene som ligger på Datastore. Dersom minnefilene er låst av den utilgjengelige noden vil hver av de berørte virtuelle maskinene startes på gjenværende noder med en «cold boot», også kjent som Crash-consistent state.
Ved utfall av SAN Site A er det mulighet for en manuell failover til Site B.
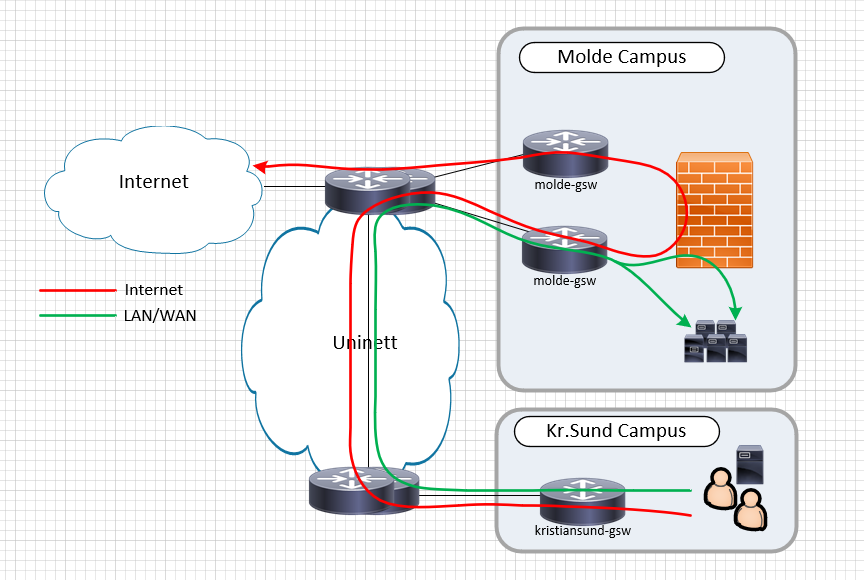
Grensesnitt ut av/inn til virksomheten
Cisco FirePower
Fysiske forbindelser
Fiber Kristiansund (10 Gigabit)
Fiber Ålesund (10 Gigabit)
Intern ruter / IP-nett
Public adresser tildelt av Sikt
Intern NAT for enkelte typer utstyr
Nettverket deles i følgende soner:
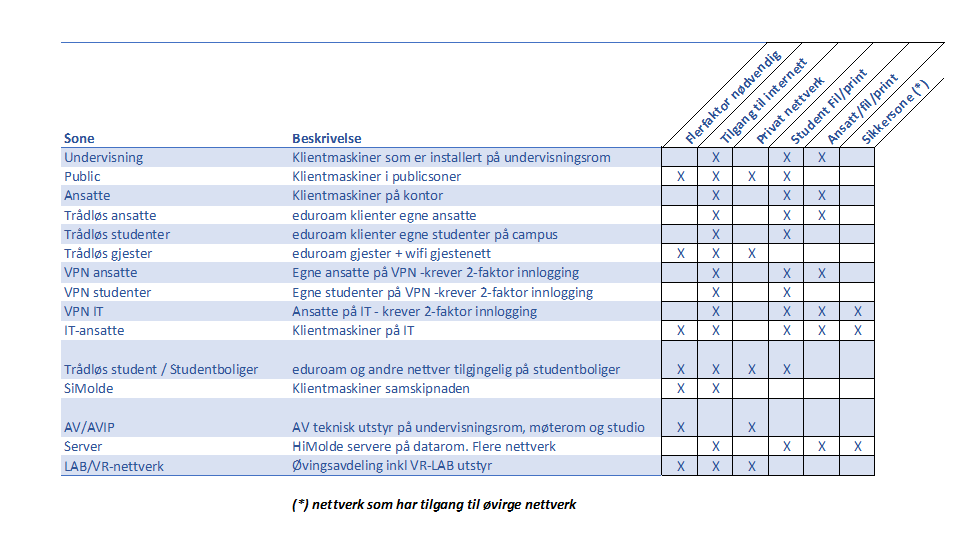
Nettverkstjenester
Tilgang til lokale ressurser, og internett.
Trådløst nettverk gir tilgang til ressurser basert på gruppemedlemskapet til den enkelte bruker.
Nettverkskomponenter
Rutere
2 stykk GSW
4 stykk GW
Svitsjer
42 stykk SW
Brannmurer
Cisco FirePower (Threat Defense)
Overvåking
Driftsovervåking
Via serverlogger, Microsoft Endpoint/Defender, Microsoft 365.
Nettverksovervåking
Network Administration Visualized (Sikt NAV), Cisco FirePower.
Logging
Microsoft Event Viewer, Microsoft 365.
Andre sikkerhetstiltak
Redundans
Strøm (UPS).
Nettverk mellom bygg A, og B. Fiber mot Kristiansund, og Ålesund.
Hyper-V Cluster i bygg A. Frittstående Hyper-V host i bygg B som kjører ett utvalg nødvendige tjenester for autentisering ved utfall av cluster.
SAN lagring med produksjon i bygg A, replisering til bygg B med mulighet for manuell failover.
Tilgjengelighetsovervåking
Microsoft 365, Weathergoose.
Tilgangskontroll
IAM, Bravida Integra
Kryptering
Bitlocker XTS-AES 128, Trusted Platform Module.
VeraCrypt Volumes ved behov for ekstra sikkerhet.
Vedlegg
Nettverkskomponenter
Utstyr
-
Nettverksinfrastruktur består av Cisco kjerneswitch (redundant) etter Sikt-rutere, med Cisco brannmur for segmentering av nett i forskjellige sikkerhetssoner, og kantswitcher (doble linker til hver switch). 2 Cisco WLC for sentral drift av alle basestasjoner på Campus.
-
IP-nettadresser for alle subnett er dokumentert i egen interndokumentasjon. Alle klientnett har ipv4 og ipv6
-
IP-adresser for sentrale dokumentert i egen interndokumentasjon.